
ハッキングに強いWebサイトとは?
企業のWebサイトを狙ったサイバー攻撃や不正アクセスは、企業規模を問わず注意が必要な問題です。
Webサイトの改ざんや情報漏えいが発生すると、サービスの停止だけでなく、顧客や取引先からの信頼を失う可能性もあります。 こうしたリスクに備えるためには、公開後のセキュリティ対策だけでなく、Webサイトを制作する段階から安全性を考えることが重要です。
この記事では、Webサイトが狙われる主な原因やセキュリティ対策の基本、Next.js・TypeScriptを活用したモダンなWebサイト制作のメリットについて解説します。
01Webサイトを狙うサイバー攻撃の現状
近年、企業や組織を狙ったサイバー攻撃が大きな問題となっています。
独立行政法人情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2026」では、組織向けの脅威として、ランサム攻撃やサプライチェーンを狙った攻撃、システムの脆弱性を悪用した攻撃などが挙げられています。
サイバー攻撃は大企業だけの問題ではありません。中小企業や個人事業のWebサイトでも、適切な対策が行われていなければ被害を受ける可能性があります。
Webサイトが攻撃を受けた場合に考えられる被害
Webサイトの改ざん
ページの内容が書き換えられ、不正な広告や偽サイトへのリンクが設置される
情報漏えい
お問い合わせ情報や顧客データなどが外部に流出する
不正なプログラムの設置
サイトの訪問者を危険なページへ誘導する
サービスの停止
攻撃によってWebサイトが正常に表示されなくなる
こうした被害を防ぐためにも、Webサイトの構築方法や運用体制を見直すことが大切です。
02Webサイトがハッキングされる主な原因
Webサイトへの不正アクセスは、さまざまな原因によって発生します。特に注意したいのが、ソフトウェアの更新不足や認証情報の管理、プログラムの脆弱性です。
ソフトウェアの更新不足
CMSやプラグイン、Webサイトを構成するソフトウェアに脆弱性が見つかることがあります。更新を行わずに使用し続けると、その弱点を攻撃者に悪用される可能性があります。
管理画面への不正ログイン
推測されやすいパスワードや使い回しの認証情報は、不正ログインの原因になります。管理画面には強固な認証と適切なアクセス制限が必要です。
プログラムの脆弱性
入力フォームやデータベースとの連携処理に問題があると、不正な操作や情報の取得につながる場合があります。
不要な機能やプラグイン
使用していない機能や管理されていないプラグインが残っていると、攻撃される可能性のある箇所が増えることがあります。
Webサイトを安全に運用するには、こうしたリスクを把握し、必要な対策を継続することが重要です。
03セキュリティに強いWebサイトの特徴
セキュリティに配慮したWebサイトには、いくつかの共通した特徴があります。
| 対策 | 内容 |
|---|---|
| システムの適切な更新 | 脆弱性の修正を継続的に適用する |
 管理機能の保護 | 多要素認証やアクセス制限を導入する |
 不要な機能の削減 | 攻撃対象となる箇所を必要最小限にする |
 通信の暗号化 | HTTPSによって通信を保護する |
 データの適切な管理 | アクセス権限や保存方法を見直す |
 監視とバックアップ | 異常の早期発見と復旧に備える |
重要なのは、特定の技術を導入することだけではありません。Webサイトの構成をできるだけシンプルにし、必要な機能を適切に管理できる状態にすることが、安全性を高めるうえで大切な考え方です。
04Next.js・TypeScriptを活用するメリット
Webサイトの制作方法にはさまざまな選択肢があります。その一つが、Next.jsとTypeScriptを組み合わせたモダンなWebサイト開発です。
Next.jsとは?
Next.jsは、ReactをベースとしたWeb開発フレームワークです。企業サイトやサービスサイトをはじめ、さまざまなWebアプリケーションの開発に利用されています。ページを事前に生成する静的サイト構成を採用することもでき、公開ページの表示にデータベースや管理画面へのアクセスを必要としない設計が可能です。そのため、サイトの要件によっては、公開部分の攻撃対象を減らせるメリットがあります。
ただし、Next.js自体にも脆弱性が発見されることがあるため、適切な更新や設定は欠かせません。
TypeScriptとは?
TypeScriptは、JavaScriptに型の仕組みを加えたプログラミング言語です。開発中にデータの型や処理の不整合を発見しやすく、プログラムの品質や保守性を高めることに役立ちます。
型チェックだけでサイバー攻撃を防げるわけではありませんが、実装ミスを減らし、コードを管理しやすくすることは、安全なWebサイトを継続的に運用するうえでもメリットになります。
Next.jsとTypeScriptを組み合わせるメリット
必要な機能に絞った構成
不要な管理機能やプラグインへの依存を減らせる
静的ページの活用
サーバー側の処理を必要としない公開ページを構築できる
コードの品質管理
TypeScriptによって開発時の不整合を発見しやすくなる
柔軟な機能拡張
お問い合わせフォームや外部サービスとの連携にも対応できる
保守性の向上
構成や依存関係を管理しながら、継続的な改善を行いやすい
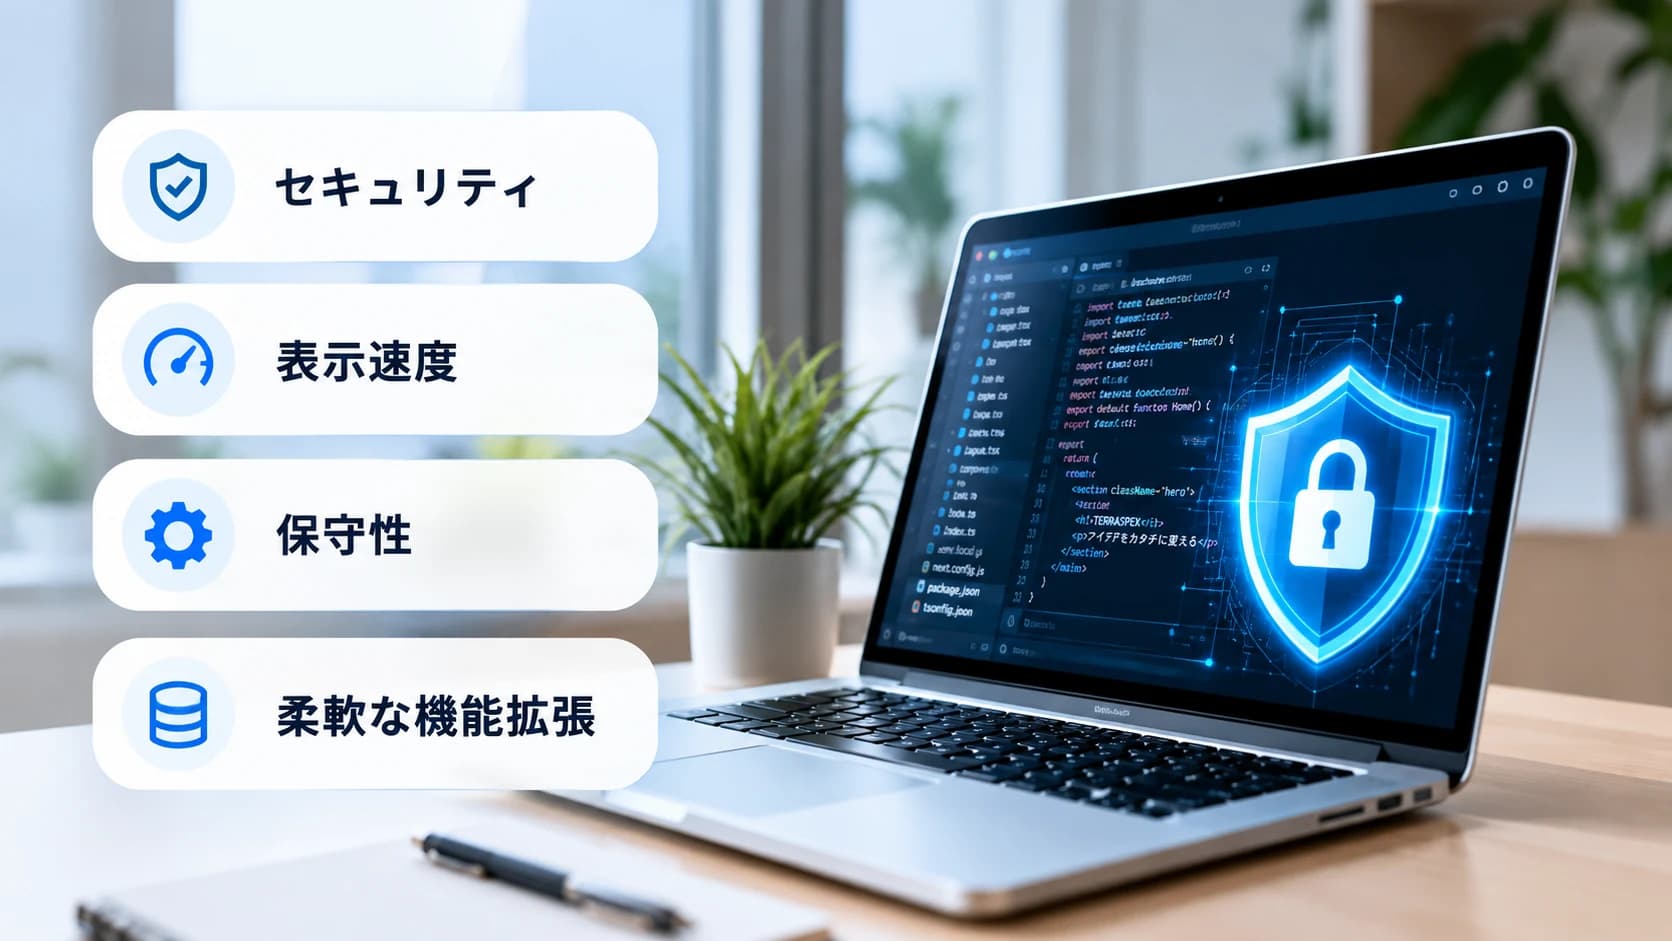
Next.jsとTypeScriptは、セキュリティだけでなく、表示速度や機能拡張、長期的な運用を考えるうえでも有力な選択肢です。
05WordPressとの違い
Webサイト制作で広く利用されているWordPressと、Next.jsによるWebサイトでは、構築方法や管理方法に違いがあります。
| 比較項目 | WordPress | Next.js |
|---|---|---|
| 主な特徴 | CMSを中心としたサイト構築 | 用途に合わせた柔軟な開発 |
| コンテンツ更新 | 管理画面から更新しやすい | CMS連携などで更新機能を構築 |
| 機能の追加 | プラグインを活用できる | 必要な機能を選んで実装できる |
| セキュリティ管理 | 本体・テーマ・プラグインなどの管理が必要 | フレームワーク・依存ライブラリ・APIなどの管理が必要 |
| 静的サイト構成 | 静的化ツールなどで対応可能 | フレームワークの機能で対応可能 |
| 向いている用途 | 更新頻度の高いサイトなど | 独自デザインや機能を重視するサイトなど |
← 横にスクロールできます →
WordPressは、管理画面の使いやすさや豊富な機能が魅力です。適切に更新・管理されていれば、安全に運用することも可能です。一方、Next.jsは必要な機能を選択しながら構築できるため、シンプルな構成や独自の機能を重視したWebサイトに適しています。
どちらが安全かは、技術の名称だけでは判断できません。サイトの目的や更新方法、運用体制に合わせて、適切な構成を選ぶことが大切です。
06制作時に取り入れたいセキュリティ対策
安全性を考えたWebサイト制作では、開発段階から複数の対策を組み合わせることが重要です。
1. 不要な機能を設けない
管理画面やデータベースなど、必要のない機能はできるだけ設けず、シンプルな構成を検討します。
2. お問い合わせフォームを適切に保護する
入力内容の検証や送信回数の制限、スパム対策などを行い、不正な送信や悪用を防ぐ仕組みを取り入れます。
3. 管理権限を適切に設定する
CMSや外部サービスを利用する場合は、必要な人だけが管理機能にアクセスできるようにします。
4. ソフトウェアを継続的に更新する
Next.jsをはじめ、利用するライブラリやサービスのセキュリティ情報を確認し、必要な更新を行います。
5. 公開後の監視とバックアップを考える
万が一のトラブルに備え、異常を把握する仕組みや復旧方法を準備しておくことも重要です。
セキュリティ対策は、Webサイトを公開して終わりではありません。制作時の設計と公開後の適切な運用を組み合わせることで、リスクの低減につながります。
07よくある質問
WebサイトのセキュリティやNext.jsでの制作について、よくいただく質問にお答えします。
Next.jsで制作すればハッキングされませんか?
Next.jsを使用するだけで、ハッキングを完全に防げるわけではありません。 ただし、静的ページを中心とした構成や適切なアクセス制御など、設計によって攻撃対象を減らすことは可能です。
WordPressは危険なのでしょうか?
WordPressそのものが危険というわけではありません。 本体やプラグインの更新、認証設定、アクセス制限などを適切に行うことで、安全性を高められます。 一方で、更新されていないプラグインや不要な機能を放置しないことが重要です。
既存のWordPressサイトをNext.jsに変更できますか?
はい、サイトの構成や機能によっては移行が可能です。 現在のデザインを活用したリニューアルや、CMSと連携した構成なども検討できます。 ただし、移行するだけで安全性が保証されるわけではないため、現在の課題や運用方法を確認したうえで構成を決めることが大切です。
小規模な企業サイトでもセキュリティ対策は必要ですか?
はい。企業規模やサイトの大きさにかかわらず、サイバー攻撃を受ける可能性はあります。 お問い合わせフォームだけのシンプルなサイトでも、適切な設計と管理が重要です。
08まとめ
Webサイトを狙うサイバー攻撃に備えるためには、制作段階からセキュリティを考え、公開後も適切に管理することが重要です。
Next.jsとTypeScriptを活用したWebサイト制作は、必要な機能に絞った設計やコードの品質管理、柔軟な機能拡張などの面でメリットがあります。ただし、どの技術を使用する場合でも、適切な実装と継続的な保守が欠かせません。
TERRASPEXでは、Next.js・TypeScriptを活用したWebサイト制作に対応しています。新規Webサイトの制作はもちろん、既存サイトのリニューアルや、セキュリティを考慮した構成の見直しについてもご相談いただけます。
「現在のWebサイトの安全性が気になる」「新しく制作するなら、セキュリティにも配慮したサイトにしたい」そんな方は、ぜひお気軽にお問い合わせください。
参考資料:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
https://www.ipa.go.jp/security/10threats/